Didelės rizikos grėsmės · 3 psl.
Didelės rizikos kibernetinio saugumo grėsmės, pažeidžiamumai ir incidentai, atrinkti pagal AI rizikos vertinimą. KSG grėsmių žemėlapis.
206
Šioje atrankoje
11
Kategorijos
09-16
Atnaujinta
Apsimetinėjimas IT palaikymu: kaip grėsmės veikėjai paverčia nuotolinę sesiją prieiga prie viso įmonės tinklo
„Microsoft Threat Intelligence“ stebėjo žmogaus valdomą įsilaužimo kampaniją, kuri piktnaudžiauja „Microsoft Teams“ išorinio bendradarbiavimo funkcija, kad apsimestų IT palaikymo komanda, įgytų nuotolinę prieigą ir įdiegtų „Node.js“ pagrindu veikiantį implantą. Šiame straipsnyje analizuojama, kaip užpuolikai pereina nuo socialinės inžinerijos prie judėjimo tinkle naudodami teisėtas priemones, ir kaip „Microsoft Defender“ padeda aptikti bei sustabdyti šią veiklą. Tai svarbu kiekvienam CISO, norinčiam apsaugoti savo organizaciją.
AI pažeidžiamumų antplūdis gali būti lengviau valdomas, nei baimintasi
Nauji tyrimai rodo, kad artėjanti "Pažeidžiamumų Apokalipsė" (Vulnpocalypse) gali būti ne tokia didelė našta įmonių saugumo komandoms – jei jos turės tinkamas strategijas.
DI suteikia kibernetiniams nusikaltėliams pavojingą laiko pranašumą
Buvęs kibernetinis nusikaltėlis Brettas Johnsonas pateikia įžvalgų apie grėsmės veikėjo mąstyseną ir aptaria, kur DI suteikia daugiausiai naudos atakuojantiesiems. Tai tiesiogiai veikia APT grupes, fišingo kampanijas ir socialinės inžinerijos metodus, žymiai sutrumpindama atakos gyvavimo ciklą ir padidindama mastą.
OpenLeash Prideda Žmogaus Patikrinimą Rizikingiems DI Agento Veiksmams
OpenLeash – atvirojo kodo sistema – perima potencialiai pavojingus DI agentų veiksmus, blokuodama akivaizdžias grėsmes ir prašydama žmogaus patvirtinimo, kai ketinimai yra neaiškūs. Tai yra kritinis žingsnis užtikrinant DI sistemų saugumą ir kontrolę.
CrowdStrike plečia galinių įrenginių apsaugą, kad sustabdytų programinės įrangos tiekimo grandinės atakas
CrowdStrike integruoja realaus laiko tiekimo grandinės atakų apsaugą tiesiai į savo Falcon sensorių, blokuodamas kenkėjiškus atvirojo kodo paketus atsisiuntimo metu ir apsaugodamas galinius įrenginius. Tai tiesiogiai sprendžia didėjančią grėsmę, kai kompromituoti programinės įrangos komponentai patenka į organizacijų sistemas.
CrowdStrike pristato dirbtinio intelekto agentų tapatybės teikėją
CrowdStrike pristatė naują sprendimą, skirtą dirbtinio intelekto agentų tapatybėms valdyti ir jų prieigai kontroliuoti, remiantis realaus laiko kontekstu. Tai praplečia šiuolaikines privilegijuotos prieigos valdymo (PAM) galimybes dirbtinio intelekto ekosistemose, siekiant užtikrinti saugumą ir sumažinti riziką.
Nauja pro-Ukrainos įsilaužėlių grupė atakuoja Rusijos įmones pasitelkdama tinkintą išpirkos reikalaujančią programinę įrangą
Grupė, pasivadinusi „VantaCore“, atakavo mažiausiai septynias žinomas aukas, skelbia Rusijos kibernetinio saugumo įmonė „F6“ šią savaitę paskelbtoje ataskaitoje. Jų operacijos apima finansinį šantažą, destruktyvią veiklą ir politinę motyvaciją, pasitelkiant nuosavą „VantaCore“ kenkėjišką programinę įrangą.
Techninės pagalbos sukčiavimas dabar atrodo kitaip. Štai, į ką atkreipti dėmesį
Techninės pagalbos sukčiavimo schemos evoliucionavo toliau nei padirbti pranešimai apie virusus. Štai, kaip sukčiai dabar pasiekia savo aukas ir kaip apsisaugoti.
Sukčiai tobulina atakas pagal platformas: Malwarebytes ataskaita atskleidžia naujas tendencijas
Nauja „Malwarebytes“ ataskaita atskleidžia, kaip sukčiai pritaiko įvairias sukčiavimo schemas skirtingoms platformoms ir vartotojų elgsenai. Tai rodo nuolat kintančią grėsmių aplinką, reikalaujančią dinamiškos gynybos strategijos.
Sality botneto išardymas: „CrowdStrike“ bendradarbiavimas su teisėsauga
„CrowdStrike“, bendradarbiaudama su tarptautine teisėsauga ir pramonės partneriais, sėkmingai išardė „Sality“ P2P botnetą, kuris naudojo sudėtingą kenkėjišką programinę įrangą (malware) skaičiavimo resursų vagystei ir kitoms piktavališkoms veikloms. Ši operacija pabrėžia veiksmingo viešojo ir privataus sektoriaus bendradarbiavimo svarbą kovojant su kiber nusikalstamumu ir kenkėjiškų infrastruktūrų naikinimu. Nors „Sality“ aktyvumas sumažėjo po 2011 m., vis dar identifikuojama virš 100 000 užkrėstų sistemų, reikalaujančių nedelsiamo dėmesio.
Policija ir „CrowdStrike“ sutrikdė „Sality“ botnetą, užnuodiję tinklą ir nukreipdami srautą į juodąsias skyles
Ilgai veikusio „Sality“ botneto operacija nutraukta.
Klastotės diegimo programos, vedančios į sistemos kompromitavimą: kenkėjiškos programinės įrangos platinimo kampanijos sekimas
Vykdoma aktyvi kampanija, kuri, imituodama teisėtus programinės įrangos tiekėjus, platina kenkėjiškas programas per vizualiai panašius atsisiuntimo puslapius ir pergeneruotus diegimo programų archyvus. „Microsoft Defender Experts“ dalijasi pastebėtais atakų metodais, „Defender XDR“ aptikimais, kompromitavimo indikatoriais (IOC) ir praktinėmis priemonėmis, padedančiomis organizacijoms identifikuoti, blokuoti ir reaguoti į šią grėsmę.
Stipresnis saugumas verčia išpirkos reikalaujančių programų grupes verbuoti iš vidaus
Saugumo tyrėjai pastebi išaugusį vidinių darbuotojų padedamų išpirkos reikalaujančių programų atakų skaičių; be to, kenkėjiški vidiniai asmenys kelia ir kitų grėsmių, kainuojančių įmonėms milijonus.
„X“ praneša apie vartotojų paskyrų taikymą po „X Money“ paleidimo
Po „X Money“ mokėjimo paslaugos paleidimo „X“ tiria nepageidaujamų slaptažodžio nustatymo iš naujo el. laiškų bangą, siejamą su tiksliniu paskyrų puolimu. Tai kelia tiesioginę grėsmę vartotojų duomenų saugumui ir finansinei apsaugai.
„OpenAI“ ruošiasi išleisti pirmąjį AI modelį su „kritinėmis“ kibernetinėmis galimybėmis
„OpenAI“ ketina suteikti pasirinktiems partneriams ankstyvą prieigą prie savo „Astra“ AI modelio, kad šie turėtų laiko sustiprinti savo gynybą. Šis modelis pasižymi generatyviniu AI, galinčiu atlikti „įsilaužimo“ testavimą, pažeidžiamumų analizę ir kodų kūrimą, sukeldamas didelį susirūpinimą dėl jo piktnaudžiavimo potencialo.
Pakrančių apsaugos tarnyba įsteigia Jūrų kibernetinio saugumo politikos biurą
JAV Pakrančių apsaugos tarnyba įsteigė Jūrų kibernetinio saugumo politikos biurą, kuris taps centriniu organu, atsakingu už kibernetinio saugumo politiką, apimančią JAV uostus, laivus ir jūrų objektus. Ši iniciatyva sustiprins kritinės infrastruktūros apsaugą jūrų sektoriuje nuo didėjančių kibernetinių grėsmių.
Nutex sveikatos priežiūros paslaugų operatorius praneša apie pacientų ir darbuotojų duomenų vagystę per rugpjūčio incidentą
Kibernetiniai nusikaltėliai įsilaužė į įmonės duomenis ir bandė išvilioti pinigus, pranešė Hjustone įsikūrusi „Nutex Health“ federaliniams reguliuotojams.
Kaip „vibe-coded“ programėlė leido įsilaužėliams išnaudoti 600 tūkst. JAV dolerių vertės AI žetonų METR sistemoje
METR, dirbtinio intelekto infrastruktūros bendrovė, susidūrė su incidentu, kai dėl prastai konfigūruotos „vibe-coded“ (nestandartinės, galimai greitai sukurtos) programėlės pažeidžiamos prieigos prie jų AI modelio API, įsilaužėliai išnaudojo apie 600 000 JAV dolerių vertės AI žetonų per tris dienas, kol buvo aptikti.
AIR surinko 50 mln. USD padėti įmonėms tikrinti dirbtinio intelekto agentų įgūdžius ir priedus
AIR platforma gali aptikti įmonėje veikiančius DI agentus, nuolat tikrinti jų naudojamus įgūdžius ir priedus bei blokuoti nepageidaujamą elgesį. Tai būtina kontroliuojant besiplečiantį DI agentų „Shadow IT“.
Mirage Kitten taikosi į aviacijos ir finansų technologijų sektorius Artimuosiuose Rytuose ir Afrikoje su nauju kenkėjiškos programinės įrangos rinkiniu
Kaspersky tyrėjai aptiko naujas „Mirage Kitten“ atakas, naudojančias anksčiau nedokumentuotas kenkėjiškos programinės įrangos šeimas: „NodeRabbit“ (parašyta „Node.js“) ir „PollCat“ (parašyta „JavaScript“). Taikiniai – aviacijos ir „FinTech“ sektoriai.
Guildma (Astaroth) kenkėjiškos programos infekcija iš braziliško portugalų kalbos el. laiško
Identifikuota „Guildma“ (dar žinoma kaip „Astaroth“) kenkėjiškos programos kampanija, plintanti per brazilų portugalų kalba parašytus el. laiškus. Infekcija prasideda nuo geografiškai apribotų, kenkėjiškų nuorodų, kurios atsisiunčia „Windows“ spartųjį klavišą, vėliau naudojantį alternatyvias duomenų srautų technikas (ADS) ir „AutoIt“ scenarijus, kad įdiegtų nuolatinę kenkėjišką programą.
Chaoso agentai: Naujas 100 000 USD vertės agentinis saugumo iššūkis
„CrowdStrike“ pristato „Agents of Chaos“ – naują AI red teaming konkursą, skirtą tirti ir tobulinti gynybos strategijas prieš kenkėjiškas dirbtinio intelekto technikas. Šis iššūkis, apdovanotas 100 000 USD prizu, kviečia saugumo tyrinėtojus identifikuoti ir išnaudoti silpnąsias vietas generatyvinio AI sistemose. Fokusas – agentinės AI programos, galinčios vykdyti sudėtingas atakas automatizuotai.
Penki asmenys prisipažino kalti naujausioje federalinėje bankomatų
Federalinės teisėsaugos institucijos ir toliau įspėja apie bankomatų
Kodo agento spąstai: kai „nemokamas“ LLM galinis taškas yra priešas
Interneto eksponuotas dirbtinio intelekto (LLM) honeypot'as buvo atrastas, pervadintas ir įtrauktas į infrastruktūrą, kuri, matyt, naudojama teikti „nemokamus“ LLM back'end'us. Jis gavo tikrą kodo agento sesiją, atskleidžiančią istoriją, failų sistemos išvestį ir įrankių manifestą. Tai demonstruoja, kaip piktavališkas operatorius galėtų išnaudoti „nemokamus“ LLM galinius taškus, kad gautų jautrią informaciją arba vykdytų RCE per pažeidžiamus agentų nustatymus.
„OpenClaw 2.0“ – blizgučiai ant lėtai rusenančio saugumo laužo
„OpenClaw 2.0“ palengvinus diegimą ir atnaujinus sąsają, tačiau didžiąją dalį saugumo palikus vartotojams, populiari agentų valdymo sistema tampa dar problematiškesnė. Tai kelia rimtą miskonfiguracijos riziką, leidžiančią išnaudoti sistemos pažeidžiamumus ir potencialiai atverti duris neautorizuotai prieigai.
Anthropic nutraukia neteisėtai pasisavintų vartotojų paskyrų veiklą, skirtą AI žetonų generavimui
Prekinio pobūdžio kenkėjiška programa vagia autentifikuotas sesijas, leidžiančias užpuolikams naudotis aukų apmokėtomis AI paslaugomis, generuojant žetonus.
Kaip dirbtinis intelektas gali apsunkinti vyriausybių galimybes naudoti įsilaužimo įrankius
Dirbtinis intelektas įrodo savo efektyvumą ieškant ir išnaudojant pažeidžiamumus. Kai kurie teigia, kad tai apsunkins vyriausybių galimybes naudoti įsilaužimo įrankius ir šnipinėjimo programas, taip pat gali atgaivinti raginimus „backdoorinti“ įrenginius.
Bankomatų pažeidžiamumai atskleidžia kritinius silpnumus programinės įrangos tiekimo grandinėje
Tyrėjas atskleidė devynis kritinius bankomatų šifravimo ir autentifikavimo programinės įrangos pažeidžiamumus, leidžiančius RCE, LPE ir API manipuliacijas. Tai ne tik bankomatų problema, bet ir pavyzdys, kaip silpnos tiekimo grandinės gali paveikti plačią infrastruktūrą, reikalaujančią skubių pataisų.
Estijos valstybinėms institucijoms siunčiami el. laiškai iš Rusijos serverių bus karantinuojami
Nuo rugsėjo mėnesio el. laiškai, siunčiami iš Rusijos serverių (adresų, besibaigiančių .ru), nepasieks valstybinių institucijų iš karto. Jie bus siunčiami į karantiną papildomiems patikrinimams, siekiant užkirsti kelią kibernetinėms atakoms.
„TerminalFix“ naudoja netikrus „Cloudflare“ CAPTCHA, kad įdiegtų atvirkštinį tunelinį užpakalinius duris
„Microsoft“ atskleidė naujo „ClickFix“ varianto, pavadinto „TerminalFix“, detales, kurio tikslas – apgauti vartotojus, kad jie paleistų kenkėjišką komandą „Windows Terminal“ arba „PowerShell“. „TerminalFix“ kampanijos naudoja tą pačią techniką kaip ir tradicinės „ClickFix“, nukreipdamos aukas į „Windows Terminal“ arba „PowerShell“, o tai padidina sudėtingų atakų tikimybę.
Anthropic perspėja, kad informacijos vagystės kenkėjiška programa perima „Claude“ sesijas, siekiant išnaudoti naudojimą
„Anthropic“ įspėja „Claude“ naudotojus, kad informacijos vagystės kenkėjiškos programos jų kompiuteriuose pavogė aktyvias „Claude“ prisijungimo sesijas. Tai leidžia užpuolikams pasiekti paskyras ir eikvoti skaičiavimo resursus. Incidentas pabrėžia sesijos atpažinimo ženklų apsaugos svarbą ir infostealer tipo grėsmes, kurios tampa vis labiau paplitusios.
„Chrome Web Store“ plėtiniai vagia kriptovaliutas ir naršyklės duomenis
Keli „Google Chrome“ ir „Microsoft Edge“ naršyklių plėtiniai platino kenkėjiškų programų sistemą, kuri diegė modulius, skirtus vogti kriptovaliutas, slaptus duomenis ir naršyklės istoriją, taip pat įterpti „ClickFix“ masalus. Šis incidentas pabrėžia naršyklės plėtinių tiekimo grandinės pažeidžiamumą.
Hasbro duomenų pažeidimas atskleidė darbuotojų asmeninę informaciją
Žaislų ir žaidimų gigantė „Hasbro“ pranešė apie duomenų pažeidimą, paveikusį darbuotojų asmeninę informaciją, po šių metų pradžioje įvykusios kibernetinės atakos. Konkreti darbuotojų informacija, kuri buvo paveikta, yra kol kas nepatikslinta, tačiau bendrovė vykdo nukentėjusiųjų notifikaciją. Tai pabrėžia, kad net didelės korporacijos susiduria su rimtais vidinių sistemų saugumo iššūkiais.
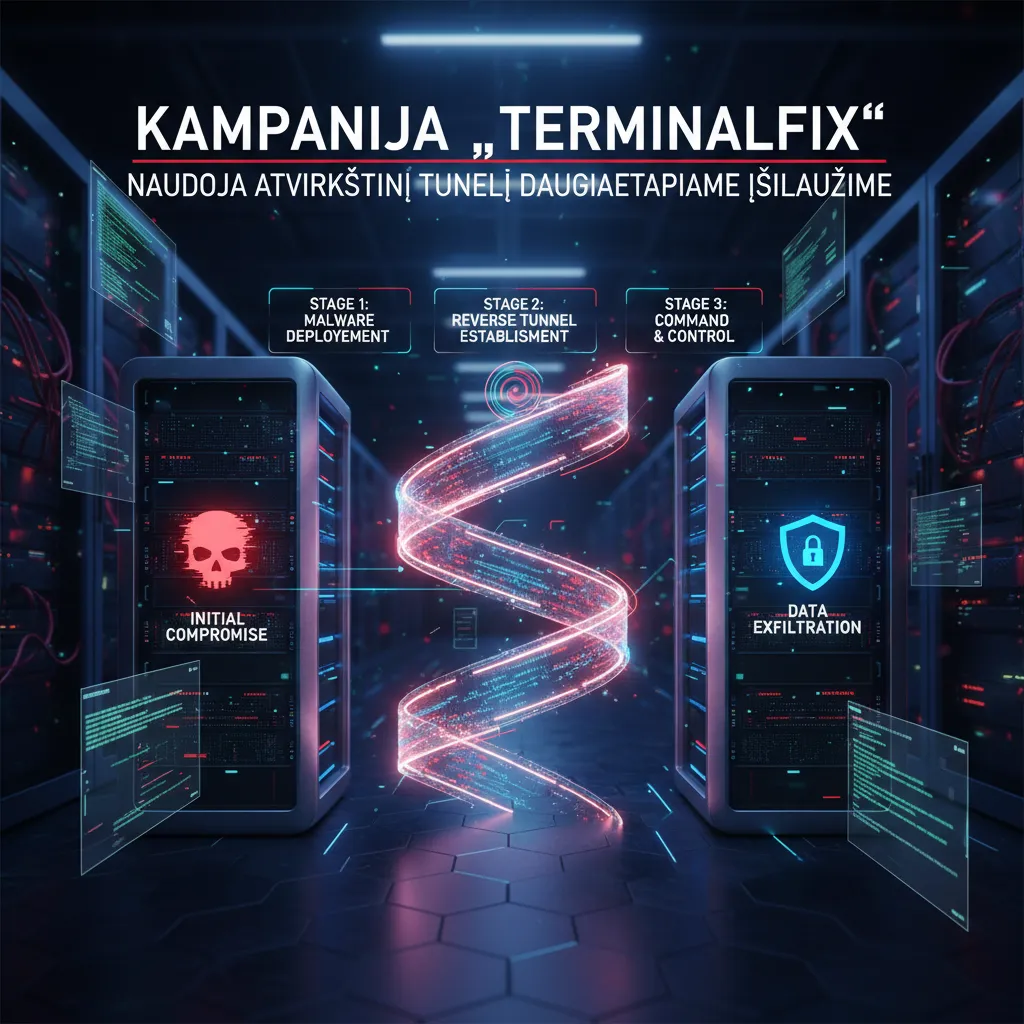
Kampanija „TerminalFix“ naudoja atvirkštinį tunelį daugiaetapiame įsilaužime
„Microsoft“ grėsmių žvalgyba pateikia „ClickFix“ kampanijos analizę, kuri naudoja netikras CAPTCHA užklausas, DLL šoninį įkėlimą ir atvirkštinį tunelį, kartu su aptikimo ir paieškos gairėmis. Tai yra daugiapakopio įsilaužimo pavyzdys, rodantis sudėtingas atakos technikas.
[Virtualus Renginys] Ką Kiekviena Įmonė Turėtų Žinoti Apie Debesų Išteklių Apsaugą AI Amžiuje
Šis „Dark Reading“ virtualus renginys orientuotas į kibernetines rizikas debesų ištekliams ir geriausią praktiką daugiadebesės aplinkos saugumui užtikrinti. Bus aptariamos priemonės ir technologijos, leidžiančios identifikuoti bei valdyti saugumo rizikas dirbtinio intelekto (AI) eros debesų aplinkose. Būtina žinoti, kaip apsaugoti nuolat besiplečiančią debesų infrastruktūrą.
Virtualus renginys: Saugios DI strategijos kūrimas įmonėms
Šis virtualus renginys, organizuojamas Dark Reading, skirtas įmonėms, siekiančioms integruoti dirbtinio intelekto (DI) įrankius, tuo pat metu užtikrinant kibernetinį saugumą. Ekspertai aptars naujausias su DI susijusias grėsmes ir kaip DI gali optimizuoti SecOps operacijas, įskaitant DI atradimo, valdymo ir tapatybės problemas.
Berlynas atsisako mokėti įsilaužėliams, pavogusiems duomenis iš miesto valstybinio tinklo
Berlyno žemės vyriausybė patvirtino, kad tapo šantažo auka po rugpjūčio mėnesį įvykusio miesto valstybinio administracinio tinklo kompromitavimo, ir pareiškė, kad nevykdys reketininkų reikalavimų. Tame pačiame pranešime atskleista, jog atlikus teismo ekspertizės darbus nustatyti tolesni duomenų nutekėjimai Senato Mobilumo, transporto, klimato apsaugos ir aplinkos departamente.
Trikdžių tyrimas: nauja LLM saugumo trapumo diagnostika
Naujas tyrimas atskleidžia, kad dirbtinio intelekto (DI) saugumo atsisakymas egzistuoja ploname neuroniniame sluoksnyje, pabrėžiant kritinį išorinio, daugiasluoksnio saugumo poreikį.
Kibernetinio saugumo investicijos į puolamąją gynybą sparčiai didėja, didėjant dirbtinio intelekto grėsmėms
„Omdia“ analitikė Theresa Lanowitz su „Dark Reading News Desk“ aptaria dirbtinio intelekto agentų panaudojimo potencialą ir rizikas, susijusias su įsiskverbimo testavimu (penetration testing), „raudonosios komandos“ operacijomis ir kitomis puolamosios saugos praktikomis. Investicijos į šias sritis auga, atsižvelgiant į kylančias AI pagrindu veikiančias grėsmes.
„Microsoft Teams“ tapo sukčių prieglobsčiu Kinijoje
Sukčiai išnaudoja verslo pokalbių programas, tokias kaip „Teams“ ir „Webex“, kad apgautų Kinijos gyventojus išvilioti dideles pinigų sumas, sukeldami daugybę skundų.
PaperCut perspėja dėl programinės įrangos pažeidžiamumų, naudojamų atakuose
PaperCut išleido skubų pranešimą, kuriame teigiama, kad jų spausdinimo valdymo programinės įrangos, PaperCut NG ir MF, pažeidžiamumai yra aktyviai išnaudojami kibernetinių atakų metu.
Kitos naujienos: Log4j RCE baimės, „Minimus“ uždarymas, sankcijos Irano programišiams
Šiame apibendrinime: Log4j RCE pažeidžiamumas, atakos prieš Manchester Airports Group, U.S. Bank atsakymas į ransomware reikalavimus ir sankcijos Irano programišiams. „Minimus“ kibernetinio saugumo įmonė užsidaro. Carhartt duomenų pažeidimo detalės. Visa tai yra kritiniai įvykiai, kuriuos IT saugumo specialistai turėtų stebėti, nes jie paveikia tiek techninį, tiek geopolitinį saugumo kraštovaizdį.
Kaip Atlantos priemiestis dalijosi „Flock“ duomenimis su daugiau nei 2 000 organizacijų
Džordžijos valstijos Alfaretos policija dalijasi duomenimis su tūkstančiais „Flock“ naudotojų, pradedant federalinėmis agentūromis ir baigiant žuvininkystės bei laukinės gamtos komisijomis. Tai atskleidžia, kaip plačiai – ir invaziškai – išsiplėtė šis tinklas.
Australijos policija sulaikė įtariamus „TeamPCP“ organizatorius
Įtariama, kad už „Shai-Hulud“ kirmino ir kitų tiekimo grandinės atakų stovėjusi grupuotė sulaikyta padedant FTB. Tai rodo sėkmingą tarptautinį teisėsaugos bendradarbiavimą kovojant su organizuotu kibernetiniu nusikalstamumu, ypač prieš tiekimo grandinės atakas, keliančias didelį pavojų verslui.
CRPx0 įsilaužimo paslauga „kvailiams“: pranešama, kad aukų skaičius išaugo penkis kartus
CRPx0 – tai „įsilaužimo paslauga diletantams“, kurią, kaip teigiama, galima valdyti be jokių techninių žinių. Pranešama, kad šios paslaugos aukų skaičius per trumpą laiką išaugo daugiau nei penkis kartus, demonstruojant augančią kibernetinio nusikalstamumo demokratizaciją.
Baltieji rūmai draudžia užsienio gamybos elektros energijos įrenginius dėl kibernetinių spragų grėsmės
Trampo administracija uždraudė užsienio gamybos elektros energijos valdymo įrenginių įsigijimą, teigdama, kad „tam tikri užsienio veikėjai vis dažniau kuria ir išnaudoja pažeidžiamumus“ šioje technologijoje. Šis žingsnis yra tiesioginis atsakas į kritinės infrastruktūros kibernetines atakas ir tiekimo grandinės saugumo rizikas.
Visame pasaulyje parduodamuose Kinijos maršrutizatoriuose rasti užpakaliniai įėjimai
Neapibrėžtas ZBT maršrutizatorių skaičius, parduodamas visame pasaulyje kaip „white-label“ produktai, turi kelis gamintojo įdiegtus implantus.
AI draugių apžvalgų svetainės paslaptys buvo atskleistos pasauliui trims savaitėms
AI draugių apžvalgų svetainės „AI Girlfriend Reviews“ duomenys, įskaitant vartotojų prisijungimo duomenis ir API raktus, buvo viešai prieinami tris savaites dėl klaidingos „staging“ aplinkos konfigūracijos. Nepaisant to, kad buvo aptikti ir pranešta apie pažeidimą, svetainės operatoriai neatsakė. Paviešinta jautri informacija apima el. pašto adresus, slaptažodžių maišas, IP adresus, Stripe klientų ir apmokėjimo ID, bei OpenAI API raktus.
Mančesterio oro uostų grupė praneša apie keliautojų duomenų vagystę po įsilaužimo
Mančesterio oro uostų grupė (MAG) atskleidė, kad į jos sistemas buvo įsilaužta ir pavogti klientų duomenys, įskaitant „Wi-Fi“ registracijos informaciją iš Mančesterio, Stanstedo ir Rytų Midlendo oro uostų. Incidentas paveikė asmeninę informaciją, kurią keliautojai pateikė prisijungdami prie oro uostų nemokamo bevielio interneto tinklo. MAG patvirtino, kad mokėjimo kortelių duomenys nebuvo paveikti.
ATF reaguoja į „didžiulį“ kibernetinį incidentą po išpirkos reikalaujančių programų gaujos pretenzijų
JAV Teisingumo departamentas tiria pažeidimą, susijusį su Qilin išpirkos reikalaujančių programų gauja, kuri tvirtina įsilaužusi į Ginklų, tabako, šaunamųjų ginklų ir sprogmenų biuro (ATF) tinklus ir pavogusi duomenis. Incidentas pabrėžia didėjantį valstybinių institucijų taikymą ir kibernetinio atsparumo poreikį.
Nieko nerasta šiame puslapyje
Pabandyk kitą filtrą arba išvalyk paiešką.
Nerimaujate dėl šių grėsmių savo įmonėje?
KSG SOC stebi, aptinka ir reaguoja 24/7 – pasikalbėkime.