Kampanija „TerminalFix“ naudoja atvirkštinį tunelį daugiaetapiame įsilaužime

„Microsoft“ grėsmių žvalgyba pateikia „ClickFix“ kampanijos analizę, kuri naudoja netikras CAPTCHA užklausas, DLL šoninį įkėlimą ir atvirkštinį tunelį, kartu su aptikimo ir paieškos gairėmis. Tai yra daugiapakopio įsilaužimo pavyzdys, rodantis sudėtingas atakos technikas.
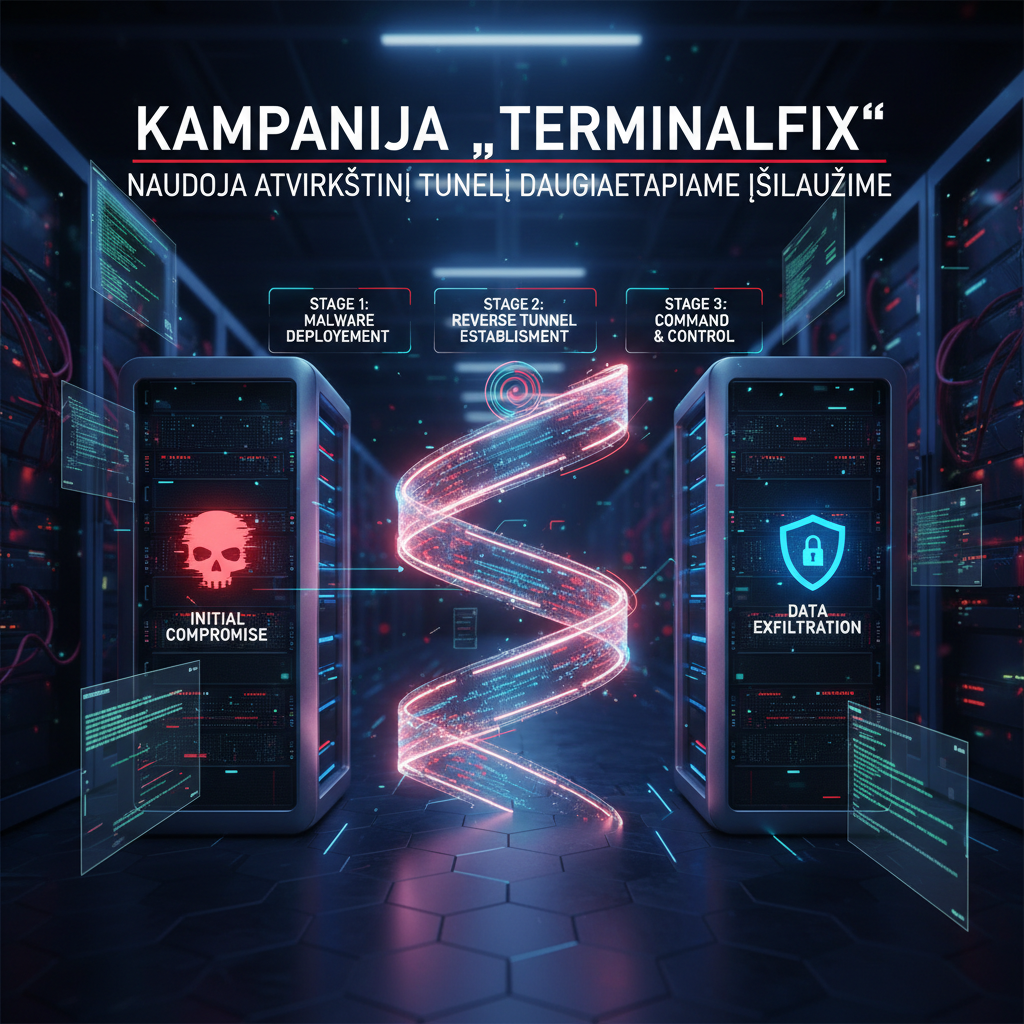
Kampanija „TerminalFix“ naudoja atvirkštinį tunelį daugiaetapiame įsilaužime
100%
Aktualumas
90%
Svarba
3/4
Kritikalumas
„Microsoft“ grėsmių žvalgyba pateikia „ClickFix“ kampanijos analizę, kuri naudoja netikras CAPTCHA užklausas, DLL šoninį įkėlimą ir atvirkštinį tunelį, kartu su aptikimo ir paieškos gairėmis. Tai yra daugiapakopio įsilaužimo pavyzdys, rodantis sudėtingas atakos technikas.

Dalintis: Facebook LinkedIn

← Visos grėsmės

Reikia pagalbos dėl kibernetinio saugumo?

KSG komanda padės įvertinti riziką, sustiprinti apsaugą ir reaguoti į incidentus.