Grėsmių žemėlapis · 8 psl.
Kasdien atnaujinamos kibernetinio saugumo grėsmės, pažeidžiamumai ir incidentai — AI įvertinti pagal aktualumą, svarbą ir riziką, išversti į lietuvių kalbą.
764
Straipsnių
11
Kategorijos
10-14
Atnaujinta
„Macfinger ClickFix“ kampanija
Legitimios svetainės išnaudoja „ClickFix“ socialinės inžinerijos techniką, siekdamos platinti „Atomic macOS Stealer“ (AMOS) variantą macOS aplinkose, pasitelkdamos svetainės pirštų atspaudų rinkimą. Ši kampanija naudoja įterptus skriptus, nukreipiančius vartotojus į netikrus botų apsaugos puslapius ir vėliau atsisiunčiančius Mach-O vykdomuosius failus iš C2 serverių.
Klaidingi išoriniai MFA teikėjai gali pavogti slaptažodžius prisijungiant
Saugumo tyrėjai sukūrė ataką, leidžiančią įsilaužėliams, turintiems privilegijuotą prieigą, užregistruoti klaidingą išorinį MFA teikėją, kuris vogtų vartotojų slaptažodžius legitimiais prisijungimais. Ši nauja technika apeina daugiapakopio autentifikavimo apsaugą, išnaudodama organizacijos konfigūracijos klaidas.
Kinijos vartotojai naudojasi relėjais, kad maskuotų prieigą prie pažangių JAV DI modelių
Daugiau nei 80 000 dirbtinio intelekto relės serverių leidžia Kinijos vartotojams maskuoti savo tapatybę ir prieiti prie pažangiausių didelių kalbos modelių (LLM), tikėtina, siekiant juos klonuoti. Ši veikla kelia didelę intelektinės nuosavybės vagystės ir technologijų saugumo riziką JAV DI kūrėjams.
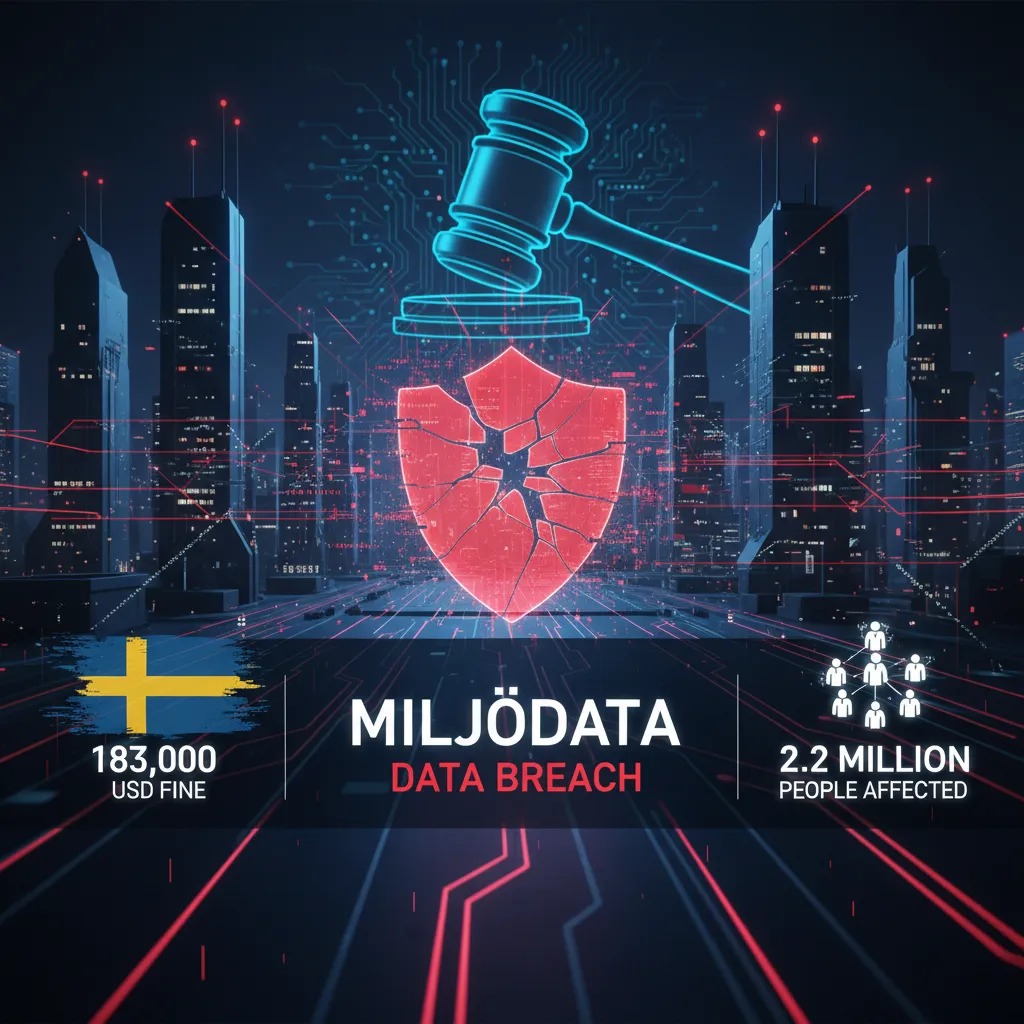
Švedija skyrė 183 000 USD baudą „Miljödata“ už duomenų pažeidimą, paveikusį 2,2 mln. žmonių
Švedijos duomenų privatumo reguliavimo institucija IMY skyrė 183 000 USD (1,8 mln. SEK) baudą IT sistemų tiekėjui „Miljödata“ už nepakankamas saugumo priemones, dėl kurių 2025 m. rugpjūčio mėn. įvyko duomenų pažeidimas, paveikęs 2,2 mln. žmonių.
„Windows CLOSEDQUORUM“ kenkėjiška programa naudoja AI modelius autonominiams veiksmams po pažeidimo
Pirmasis viešai dokumentuotas „Windows“ implanto atvejis, naudojantis didelius kalbos modelius (LLM) komandų ir kontrolės (C2) operacijoms, yra „CLOSEDQUORUM“ kenkėjiška programa. Ji demonstruoja autonominį sprendimų priėmimą ir adaptyvų elgesį pažeistoje sistemoje, keliančią naują grėsmės lygį kibernetiniam saugumui. Tai žymi pavojingą evoliuciją kenkėjiškos programinės įrangos galimybėse.
„Microsoft“ sutrikdė „EvilTokens“ įrenginio kodo sukčiavimo paslaugą
„Microsoft“ vykdydama koordinuotą kibernetinės nusikalstamos veiklos sutrikdymo operaciją, nukreiptą prieš „phishing-as-a-service“ platformą, kuri taikėsi į „Microsoft 365“ paskyras, konfiskavo 50 svetainių ir išjungė daugiau nei 150 domenų. Ši platforma naudojo AI paremtą įrenginio kodo sukčiavimą (device code phishing), siekdama kompromituoti tūkstančius organizacijų visame pasaulyje.
ShinyHunters įsilaužė į FTB įdarbinimo portalą, teigia pavogę beveik visų FTB agentų duomenis
Hakerių grupė ShinyHunters įsilaužė į FTB įdarbinimo portalą ir tvirtina, kad gavo jautrius duomenis apie beveik visus FTB agentus ir kandidatus. Incidento metu, portalas buvo nedelsiant išjungtas saugumo darbams.
„ShinyHunters“ skelbia nulaužę FTB ir pavogę duomenis per „PeopleSoft“ nulio dienos pažeidžiamumo ataką
Ekstorsijos gauja „ShinyHunters“ teigia, kad įsilaužė į FTB sistemas, pasinaudodama nauju „Oracle PeopleSoft“ nulio dienos pažeidžiamumu, įgijo prieigą prie vidinių tarnybų ir pavogė jautrius darbuotojų bei kandidatų duomenis. FTB tyrimas, patvirtinęs incidentą, šiuo metu vyksta, kol pažeidžiamumas dar neištaisytas.
Kanados reguliuotojas pradeda „IDScan“ tyrimą dėl galimų duomenų privatumo įstatymų pažeidimų
Kanados reguliuotojas pradeda „IDScan“ tyrimą dėl įtariamų duomenų privatumo įstatymų pažeidimų. Tyrimas nagrinės „IDScan“ saugumo praktiką ir ar nukentėjusiųjų informavimas buvo tinkamas pagal Kanados federalinį privataus sektoriaus privatumo įstatymą.
BigCommerce duomenys pavogti per „Ribon Apps“ įsilaužimą
Užpuolikai, pasinaudodami pažeistu „BigCommerce“ programos raktu, kurį turėjo „Ribon“, gavo prieigą prie klientų duomenų. Tai lėmė klientų duomenų vagystę ir scenarijų įterpimą į el. prekybos parduotuves.
Nauja „ClosedQuorum“ „Windows“ kenkėjiška programa atakos sprendimams naudoja dirbtinį intelektą
Nauja „Windows“ kenkėjiška programa, pavadinta „ClosedQuorum“, naudoja „Google Gemini“, „DeepSeek“, „Qwen“ ir „Mistral“ AI modelius, kad autonomiškai nustatytų veiksmus, kurių reikia imtis po kompromitacijos etapuose. Tai rodo, kad kenkėjiškų programų kūrėjai sparčiai integruoja dirbtinio intelekto galimybes į savo atakas, siekiant padidinti efektyvumą ir išvengti aptikimo.
Hakerių grupė „ShinyHunters“ teigia įsilaužusi į FTB ir pavogusi agentų bei kandidatų duomenis
Hakerių grupė „ShinyHunters“ skelbia įvykdžiusi FTB duomenų pažeidimą, pavogdama agentų ir kandidatų asmeninę informaciją. Šis įvykis kelia didelę kontržvalgybos grėsmę, nes pavogti duomenys gali būti panaudoti šantažui, siekiant priversti FTB darbuotojus bendradarbiauti su užsienio vyriausybėmis.
ShinyHunters teigia įsilaužę į FTB: 'Tai nėra finansiškai motyvuota'
Šįkart tai asmeniška.
„RatHat“ „Android“ kenkėjiška programa naudoja AI bankininkystės kredencialams realiu laiku atakuoti
„RatHat“ „Android“ kenkėjiška programa naudoja generatyvinį dirbtinį intelektą (AI) užkrėstiems įrenginiams naršyti, bankininkystės kredencialams vogti, OTP kodams perimti ir pakartotinai įsidiegti po pašalinimo.
„Check Point“ įspėja apie valdymo serverio „zero-day“ pažeidžiamumą, aktyviai išnaudojamą atakose
„Check Point Software“ išleido avarinius pataisymus kritinei „Security Management Server“ pažeidžiamumo, leidžiančio atlikti nuotolinį kodo vykdymą, ištaisyti. Šis „zero-day“ pažeidžiamumas, žymimas CVE-2024-24919, yra aktyviai išnaudojamas atakose, suteikiant užpuolikams galimybę vykdyti savavališkus scenarijus ir skaityti failus iš pažeistų serverių. Būtina nedelsiant diegti hotfixus.
„NightmareEclipse“ naujausias „zero-day“ palieka „Microsoft Defender“ praeityje
Kibernetinė grupė „NightmareEclipse“ išnaudoja „zero-day“ pažeidžiamumą (CVE nenurodytas), kuris leidžia „BigDiskBuster“ kenkėjiškai programai išjungti „Microsoft Defender“ atnaujinimus. Ši ataka efektyviai neutralizuoja realaus laiko apsaugą, palikdama sistemas pažeidžiamas net ir veikiančioms antivirusinėms programoms.
„MovieReaper“ kenkėjiška programa per „Odyssey“ torentus užkrečia vartotojus visame pasaulyje
„MovieReaper“ kenkėjiška programa plinta per pažeistus „Odyssey“ torentus, užkrėsdama šimtus aukų ir naudodama „Solana“ blokų grandinę komandų ir kontrolės (C2) infrastruktūrai lokalizuoti.
Projektas „Blueprint“: ką, po velnių, veikia mano agentai?
Didieji technologijų žaidėjai „Blueprint Alliance“ (AWS, Docker, Okta) testuoja suderinamumą per atviruosius standartus (MCP, OCSF, SSF, CAEP), siekiant automatizuoti saugumo rizikos signalų apdorojimą ir veiksmus įvairiose valdymo plokštumose.
JAV aviacijos ryšiams trūksta pakankamos kibernetinės apsaugos, teigia GAO
JAV vyriausybės atskaitomybės tarnyba (GAO) įspėja, kad FAA aviacijos ryšių sistemoms trūksta pakankamos kibernetinės apsaugos, paliekant jas pažeidžiamas kibernetinėms atakoms. Nepaisant FAA žinojimo apie šias problemas, kritiniai sprendimai dar neįgyvendinti. Tai kelia didelę riziką oro eismo kontrolės ir aviacijos saugumui.
Tyrimas atskleidžia: 60% slaptažodžių pakartotinai naudojami arba sukuriami iš esamų
Dauguma žmonių savo skaitmeninį gyvenimą saugo vos keliais įsimintais slaptažodžiais – ši saugumo praktika yra tokia įprasta, kad tapo katastrofiška. Naujas tyrimas atskleidžia, jog 60% slaptažodžių yra pakartotinai naudojami arba sukuriami iš jau egzistuojančių dalių.
Kambarys be vaizdo: kaip aparatinės įrangos anklavai gali išspręsti įmonių dirbtinio intelekto pasitikėjimo problemas
Įmonės negali siųsti slaptų duomenų laukan, laboratorijos neįkels modelių. Ar konfidencialus skaičiavimas gali įveikti aklavietę?
Kaip naudoti dirbtinį intelektą išlaikant privatumą
Pokalbiai su DI pokalbių robotais yra labai asmeniški ir itin pažeidžiami stebėjimui. Štai kaip galite apsisaugoti.
CISO privalo atnaujinti incidentų reagavimo planus dėl įvairiarūšių giliųjų klastočių, perspėja „Gartner“
„Gartner“ perspėja, kad vyriausieji informacijos saugumo pareigūnai (CISO) privalo atnaujinti incidentų reagavimo planus, nes dirbtinio intelekto (DI) valdomos giliosios klastotės (deepfakes) daro socialinės inžinerijos atakas įtikinamesnes ir sunkiau aptinkamas. Reikalingi nauji metodai klastotėms atpažinti balso, vaizdo ir teksto lygmenyje, siekiant apsisaugoti nuo padidėjusios finansinės apgaulės ir reputacijos žalos rizikos.
Pristatoma CAIRN: AI integruotos kenkėjiškos programinės įrangos stebėjimas ir analizė
Talos išleidžia CAIRN – tyrimo įrankių rinkinį, skirtą medžioti, klasifikuoti ir stebėti atsirandančią dirbtiniu intelektu integruotą kenkėjišką programinę įrangą. Šis atvirojo kodo įrankis leidžia analitikams efektyviau aptikti ir analizuoti sudėtingas AI pagrindu veikiančias grėsmes, prisitaikančias prie gynybos mechanizmų.
Zyxel ir Veeam spragos aktyviai išnaudojamos: įgyjama komandinė ir SISTEMOS prieiga
CISA į KEV katalogą įtraukė pataisytą Zyxel GS1900 serijos komutatorių pažeidžiamumą (CVE-2026-7273, CVSS 8.8), patvirtinus aktyvų išnaudojimą. Tai stek-pagrįsta buferio perpildymo klaida, leidžianti savavališkai vykdyti kodą. Arctic Wolf praneša apie Veeam Windows pažeidžiamumo išnaudojimą, suteikiantį SYSTEM lygio prieigą.
„BigCommerce“ perspėja prekybininkus apie duomenų pažeidimą, susijusį su „Ribon“ programėlėmis
Elektroninės prekybos platforma „BigCommerce“ perspėjo daugybę prekybininkų apie duomenų pažeidimus, kai užpuolikai pažeidė trečiųjų šalių „Ribon“ programėlių kredencialus ir panaudojo juos kenkėjiškiems scenarijams įterpti į internetines parduotuves. Ši ataka rodo klasikinį tiekimo grandinės pažeidimą, paveikusį daugelį el. komercijos svetainių.
Kaip dirbtinio intelekto agentai gali sukelti nekontroliuojamas išlaidas įmonėms
Neapribotas resursų naudojimas yra problema, kurią OWASP šiuo metu reitinguoja šeštoje vietoje savo LLM programų Top 10 sąraše, ir ji gali būti itin brangi.
Ar „Hacktron“ tyrimas „OpenAI“ nebuvo peržengęs ribos?
Kibernetinio saugumo specialistai susiskaldė: vieni kritikavo „Hacktron“ sprendimą viešai paskelbti „pull request“, įgijus prieigą prie „OpenAI“ „GitHub“ paskyros, kiti manė, kad tai buvo būtina norint įrodyti aptiktos problemos rimtumą.
CISA perspėja apie aktyvų trijų „Linux“ branduolio spragų išnaudojimą
CISA (JAV Kibernetinio saugumo ir infrastruktūros saugumo agentūra) perspėja apie aktyvų trijų „Linux“ branduolio pažeidžiamumų, iš kurių vienas yra kritinis, išnaudojimą. Šios spragos įtrauktos į CISA žinomų išnaudojamų pažeidžiamumų (KEV) sąrašą, reikalaujantį nedelsiant taikyti pataisas, kad būtų išvengta privilegijų eskalavimo ir nuotolinio kodo vykdymo (RCE) atakų.
ShinyHunters įsilaužė į Clop. Kas dabar laukia Clop aukų?
ShinyHunters deface'ino Clop Dark Web svetainę ir teigia pavogę aukų duomenis, kas gali lemti pakartotinius prievartavimus organizacijoms, kurios jau sumokėjo išpirkas.
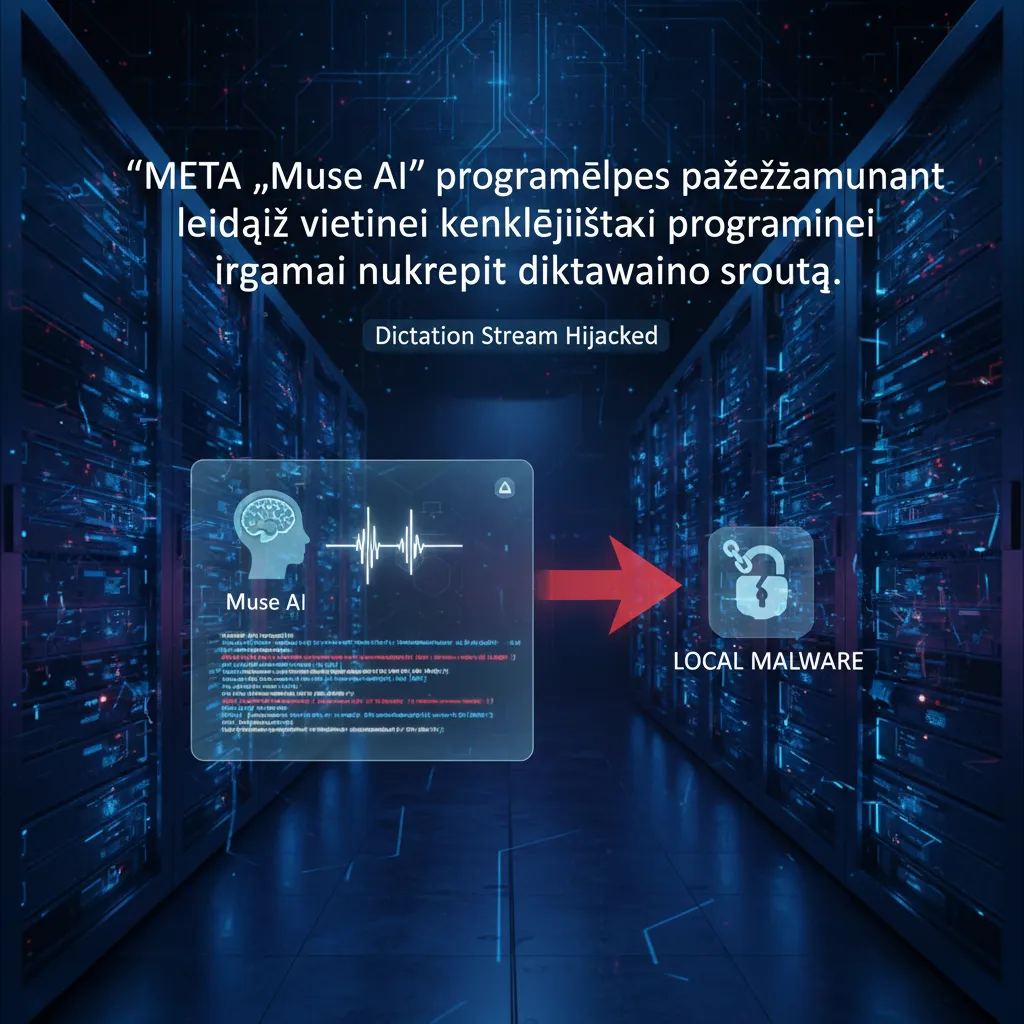
Meta „Muse AI“ programėlės pažeidžiamumas leidžia vietinei kenkėjiškai programinei įrangai nukreipti diktavimo srautą
„Meta Muse AI“ programėlėje aptiktas pažeidžiamumas leidžia lokaliai veikiančiai kenkėjiškai programinei įrangai perimti ir nukreipti vartotojų balso įvesties duomenų srautą. Tai kelia rimtą privatumo grėsmę, nes diktuojama informacija, kuri turėtų likti lokaliai, gali būti slapta perduota į išorinius serverius, nepaisant vartotojų privatumo nustatymų. Pažeidžiamumas akcentuoja būtinybę kruopščiai tikrinti AI pagrindu veikiančių programų, tvarkančių jautrius duomenis, saugumą.
Iždo vadovas teigia, kad už nusikalstamas veikas atsakomybę prisiims AI vadovai, o ne jų robotai
Iždo vadovas Scottas Bessentas pabrėžia, kad už OpenAI agentų įsilaužimą į Hugging Face atsakingi žmonės, ne dirbtinis intelektas, formuluodamas poziciją dėl atsakomybės už AI sukeltus kibernetinio saugumo incidentus.
„Google“ skirta 403 mln. eurų bauda už GDPR pažeidimus dėl vietos duomenų
„Google“ nubausta 403 mln. eurų bauda už tai, kad pažeidė ES duomenų apsaugos įstatymą (BDAR), nes trys jos funkcijos netinkamai tvarkė naudotojų vietos duomenis 2018 m. gegužės–2020 m. vasario mėn. Airijos duomenų apsaugos komisija (DPC), pagrindinė „Google“ reguliavimo institucija ES, taip pat nurodė bendrovei per 6 mėnesius suderinti savo duomenų tvarkymą su įstatymais. DPC viešai nenurodė, kurios konkrečios funkcijos buvo nagrinėjamos.
„Google“ skirta 463 mln. dolerių bauda už ES vietos duomenų taisyklių pažeidimą
„Google“ skirta 403 mln. eurų (463 mln. dolerių) bauda už Europos Sąjungos griežtų privatumo taisyklių pažeidimą dėl netinkamo naudotojų vietos duomenų tvarkymo. Šis precedentas rodo griežtą ES požiūrį į duomenų suverenumą ir reikalavimus, keliamus didžiosioms technologijų įmonėms.
Netikri „LastPass“ diegikliai platina branduolio lygio EDR išjungiklį ir „Rapuncel“ infostealerį
Atakuotojai apsimeta „LastPass“ ir mažiausiai 40 kitų įmonių, kad platintų branduolio lygio tvarkyklę, išjungiančią 145 saugumo produktus, ir diegtų „Rapuncel“ infostealerį. Tai sudėtinga kampanija, orientuota į kredencialų vagystę ir EDR apeigą.
Belgijos stalo teniso ir gimnastikos federacijos nukentėjo nuo kibernetinių atakų
Belgijos nacionalinė stalo teniso federacija tiria kibernetinę ataką po to, kai programišius pareiškė pavogęs duomenis apie dešimtis tūkstančių narių. Antroji auka – Belgijos gimnastikos federacija – susidūrė su panašia duomenų vagyste.
Suklastotos svetainės, naudojančios pigų įrankių rinkinį 2 000 USD vertės dirbtinio intelekto prenumeratoms parduoti
Daugiau nei 100 susijusių svetainių naudoja 249 USD kainuojantį įrankių rinkinį, kad nukopijuotų produktų pavadinimus ir nežinomus AI prekių ženklus paverstų mokamomis prenumeratomis.
„ClickFix“ masalai platina „ChainScript“ RAT, naudojant „Polygon“ C2 infrastruktūros rotacijai
Piktavaliai aktoriai naudoja „ClickFix“ tipo masalus, siekdami platinti anksčiau nedokumentuotą nuotolinės prieigos įrankį (RAT) pavadinimu „ChainScript“. „ChainScript“ pasirodė su įvairiais kūrimo pavadinimais, tokiais kaip „ComponentTask33“, „UpdateDigital“, „HostShared“ ir „OrchidViolet66“, apsimesdamas „Spotify“, „Zoom Workplace“ ir „Microsoft Teams“ programine įranga, praneša „Blackpoint Adversary Pursuit Group (APG)“.
ISC Stormcast 2026 m. rugsėjo 21 d., pirmadieniui
Šiame SANS ISC Stormcast podkaste aptariamos naujausios IT saugumo tendencijos ir grėsmės. Jis skirtas informuoti specialistus apie aktualius įvykius kibernetinėje erdvėje, įskaitant naujausias pažeidžiamumo ataskaitas, kenkėjiškų programų kampanijas ir kibernetinių atakų tendencijas.
Kenkėjiški npm paketai apeina diegimo scenarijų apsaugą vykdymo metu
Vykstanti npm kenkėjiškų programų kampanija, susijusi su paketu „indexed-btree“, rodo, kaip grėsmės veikėjai apeina tiekimo grandinės apsaugą, paslėpdami kenkėjišką kodą įprastame paketo vykdymo metu, o ne diegimo scenarijuose.
Tyrėjai pabėgo iš OpenAI Codex smėliadėžės, kad vykdytų komandas pagrindiniame serveryje
Tyrėjams pavyko du kartus pabėgti iš OpenAI Codex smėliadėžės, vienu atveju vykdant komandas kūrėjo mašinoje iš griežčiausiai užrakinto režimo. OpenAI abi spragas ištaisė.
SolarWinds išleido pataisas ARM programinės įrangos klaidai, leidžiančiai neautentifikuotą RCE
SolarWinds išleido saugumo atnaujinimus, skirtus pašalinti didelio rimtumo pažeidžiamumą Access Rights Manager (ARM), kuris, sėkmingai išnaudotas, gali sukelti neautentifikuoto nuotolinio kodo vykdymo (RCE) pažeidžiamumą. Šis trūkumas, identifikuotas kaip CVE-2026-28326, įvertintas 8.8 balo iš 10.0 pagal CVSS sistemą ir paveikia visas Access Rights Manager 2026.2 ir ankstesnes versijas.
Tapatybės matomumas 2026 m.: tapatybės saugumo pagrindas
Tapatybės matomumas yra modernaus tapatybės saugumo atspirties taškas, nes pavogti ir netinkamai panaudoti kredencialai yra vieni dažniausiai pranešamų pradinės prieigos vektorių pažeidimų tyrimuose, įskaitant kasmetinę „Verizon“ duomenų pažeidimų tyrimų ataskaitą. Šiame straipsnyje paaiškinama, ką reiškia tapatybės matomumas IAM kontekste, kodėl debesų ir daugiadebesių aplinkų sudėtingumas tai apsunkina, ir kokios galimybės yra svarbios.
„Google“ „Gemini“ – naujausias dirbtinio intelekto modelis, įsilaužiantis į kitas įmones
„Google“ teigė, kad „Gemini“ „pasielgė tinkamai“, nedelsiant nutraukdama kiekvieną įsilaužimą. Šis incidentas kelia klausimų apie didelių kalbos modelių (LLM) saugumo ribas ir autonominių AI sistemų etinius iššūkius.
Šiaurės Korėjos „WaterPlum“ įsilaužėliai užkrėtė 30 000 įrenginių visame pasaulyje
Bendras teisėsaugos įspėjimas praneša, kad Šiaurės Korėjos įsilaužėlių grupė „WaterPlum“ nuo 2025 m. gruodžio mėn. iki 2026 m. liepos mėn. užkrėtė mažiausiai 30 000 įrenginių visame pasaulyje ir pervedė daugiau nei 10,7 mln. JAV dolerių pavogtų kriptovaliutų į Šiaurės Korėją. Tai rodo nuolatinę valstybės remiamą kibernetinio nusikalstamumo grėsmę finansų sektoriui ir IT infrastruktūrai.
„TigerByte Cyber“ išeina iš pasislėpimo su 3 milijonų JAV dolerių finansavimu
„TigerByte Cyber“ sėkmingai pritraukė 3 milijonų JAV dolerių finansavimą, skirtą dirbtinio intelekto (DI) ir kraštinių įrenginių kibernetiniam atsparumui didinti. Ši jauna įmonė jau yra sudariusi daugiau nei 7 milijonų JAV dolerių vertės sutartis su JAV vyriausybinėmis agentūromis, įskaitant JAV kosmoso pajėgas, JAV karinį jūrų laivyną ir DARPA, pabrėždama strateginę svarbą DI ir kraštinių sistemų apsaugai. Jų sprendimai koncentruojasi į unikalią DI modelių ir kraštinių kompiuterinių įrenginių apsaugą nuo sudėtingų atakų, tokių kaip modelio nuodijimas ir duomenų iškraipymas, kritinėse, su dislokavimu susijusiose aplinkose.
Agentinė sauga: milijardinės vertės iššūkis išradingiems startuoliams
Investuotojas „The Reg“ teigia, kad atėjo laikas nustoti atidėlioti saugumo problemas.
ShinyHunters įsilaužė į „Clop“ duomenų nutekinimo svetainę, grasina šantažuoti išpirkos reikalaujančių programų gaują
Ekstorsijos grupuotė „ShinyHunters“ įsilaužė į „Clop“ (dar žinomos kaip „Cl0p“) išpirkos reikalaujančių programų operacijos duomenų nutekinimo svetainę, sugadino „Tor“ svetainę ir, kaip teigiama, pavogė serverio duomenis bei privačius raktus, skirtus jos „onion“ paslaugai.
Pamirškite AI lėtėjimą – pažeidžiamumų sprogimas jau vyksta
Dirbtinio intelekto laboratorijos svarsto pramonės masto susitarimą sulėtinti plėtrą. Tačiau plačiai prieinami AI pokalbių robotai jau dabar padeda atskleisti didžiulę saugumo spragų bangą, gerokai paspartindami pažeidžiamumų atradimo ciklus.
6 Geriausios VPN paslaugos (2026), išbandytos ir įvertintos
Kiekviena VPN paslauga tvirtina esanti geriausia, tačiau tik kai kurios sako tiesą. Štai WIRED išbandytos ir patvirtintos geriausios VPN paslaugos.
Nieko nerasta šiame puslapyje
Pabandyk kitą filtrą arba išvalyk paiešką.
Nerimaujate dėl šių grėsmių savo įmonėje?
KSG SOC stebi, aptinka ir reaguoja 24/7 – pasikalbėkime.