Pažeidžiamumai ir pataisymai · 2 psl.
Naujausios „Pažeidžiamumai ir pataisymai“ kategorijos kibernetinės grėsmės ir incidentai — AI įvertinti, lietuvių kalba. KSG grėsmių žemėlapis.
77
Šioje atrankoje
11
Kategorijos
09-16
Atnaujinta
(Žmogiški) JFrog Artifactory atakos leidžia susikurti administratoriaus raktus
Kritinė JFrog Artifactory pažeidžiamumas, CVE-2026-82329, yra aktyviai išnaudojamas; jis leidžia nuotoliniam, neautentifikuotam atakos vykdytojui susikurti administratoriaus raktus. Tai suteikia pilną sistemų kompromitaciją be jokios autentifikacijos, kelia didelę riziką tiekėjų grandinės saugumui ir saugomų artefaktų vientisumui. Nedelsiant patikrinkite savo Artifactory instancijas ir taikykite JFrog išleistus pataisymus.
Dvi kritinės „Chrome“ spragos kelia riziką vartotojams kenkėjiškose svetainėse
Nedelsiant atnaujinkite „Chrome“: Dvi kritinės pažeidžiamumo spragos, CVE-2026-XXXX ir CVE-2026-YYYY, leidžia kenkėjiškai svetainei vykdyti nuotolinį kodą (RCE) jūsų įrenginyje. Būtinas skubus atnaujinimas.
Kritinė Langflow spraga išnaudojama augant atakoms prieš DI platformą
Kritinė Langflow spraga, identifikuota kaip CVE-2026-0768, aktyviai išnaudojama. Ši pažeidžiamumas paveikia mažo kodo DI kūrimo platformą, kuri šiemet sulaukia didesnio piktavalių dėmesio.
Naujas „Artifactory“ CVE: atakuoja AI agentai ar žmonės?
Neautentifikuoti įsibrovėliai gali sukurti administratoriaus prieigos raktus, o pažeidžiami serveriai jau puolami.
Kritinė „Langflow“ spraga išnaudojama „OpenAI“ ir AWS raktams vogti
Kibernetiniai nusikaltėliai išnaudoja nepatvirtintą nuotolinio kodo vykdymo (RCE) pažeidžiamumą (CVE-2026-0768) „Langflow“ – atvirojo kodo dirbtinio intelekto programų kūrimo platformoje – siekdami pavogti kredencialus, žetonus ir API raktus. Ši spraga leidžia atakuojantiems įvykdyti savavališką kodą serveryje ir pasiekti jautrią informaciją, įskaitant „OpenAI“ ir AWS API raktus, kurie gali būti panaudoti tolesnėms atakoms ar resursų eksploatacijai.
Programišiaus nulinės dienos: ką (išnaudotos) „VMware“ klaidos sako apie besikeičiantį infosec veidą
Per 30 minučių pasiekiamas savavališkas failų įrašymas, dar per 30 – root teisės; tai susiję su dviem kritinėmis „VMware“ CVE pažeidžiamumais, išnaudojamais ir aptiktais su LLM pagalba pentesto metu. Šis incidentas rodo augančią AI technologijų svarbą tiek atakos, tiek gynybos kontekste. Pabrėžiamas poreikis nedelsiant atnaujinti paveiktas vCenter sistemas ir nuolat stebėti naujus atakos vektorius.
Bankomatų pažeidžiamumai atskleidžia kritinius silpnumus programinės įrangos tiekimo grandinėje
Tyrėjas atskleidė devynis kritinius bankomatų šifravimo ir autentifikavimo programinės įrangos pažeidžiamumus, leidžiančius RCE, LPE ir API manipuliacijas. Tai ne tik bankomatų problema, bet ir pavyzdys, kaip silpnos tiekimo grandinės gali paveikti plačią infrastruktūrą, reikalaujančią skubių pataisų.
Daugiau informacijos apie išnaudotas „PaperCut“ pažeidžiamumo spragas
„PaperCut“ išleido antrąjį skubų pataisymą išnaudotoms pažeidžiamumo spragoms, kurios dabar žymimos CVE-2026-82078 ir CVE-2026-81578. Tai akcentuoja nuolatinę spausdinimo sistemų saugumo riziką.
Penkios kritinės „WordPress“ įskiepių ir temų spragos leidžia perimti svetaines arba vykdyti nuotolinį kodą
Atskleistos kelios kritinės saugumo spragos populiariuose „WordPress“ įskiepiuose ir temose, įskaitant WPMU DEV Dashboard, Avada, TranslatePress, Pods ir GiveWP, kurios gali sukelti autentifikavimo apeigą, paskyros perėmimą ir nuotolinio kodo vykdymą (RCE). Pažeidžiamumai, pasak „Wordfence“ ir „Patchstack“, yra šie: - CVE-2026-76581 (CVSS balas: 9.8) – Autentifikavimo apeigos spraga...
„PaperCut“ išleido antrąjį skubų pažeidžiamumų pataisymą po pirminių apeigų atradimo
„PaperCut“ išleido antrąjį skubų saugumo naujinimą, skirtą dviem aktyviai išnaudojamiems pažeidžiamumams „PaperCut NG“ ir „MF“ spausdinimo valdymo programinėje įrangoje, po to, kai tyrėjai aptiko kelis būdus apeiti pirminius pataisymus. Šie pažeidžiamumai, klasifikuojami kaip CVE-2026-81578 ir CVE-2026-82078, leidžia autentifikacijos apeigą ir nuotolinį kodo vykdymą (RCE).
„GiveWP“ „WordPress“ aukojimo įskiepio pažeidžiamumas leidžia įsilaužėliams vykdyti serverio komandas
Kritinio pavojingumo pažeidžiamumas „GiveWP“ įskiepyje, skirtame „WordPress“, leidžia neautentifikuotam užpuolikui vykdyti savavališkas komandas pagrindiniame serveryje. Ši RCE spraga paveikia „GiveWP“ versijas nuo 2.0.0 iki 2.9.2 ir yra išnaudojama per „file_upload“ ir „file_delete“ funkcijas.
PaperCut perspėja dėl programinės įrangos pažeidžiamumų, naudojamų atakuose
PaperCut išleido skubų pranešimą, kuriame teigiama, kad jų spausdinimo valdymo programinės įrangos, PaperCut NG ir MF, pažeidžiamumai yra aktyviai išnaudojami kibernetinių atakų metu.
Spausdinimo valdymo sistema „PaperCut“ patyrė 0 dienos ataką, lieka neapsaugota
„PaperCut“ spausdinimo valdymo sistema susiduria su aktyvia 0 dienos (0-day) ataka, reikalaujančia kritinio dėmesio. Galimas sprendimas – nepatvirtintas avarinis pataisymas arba serverio atjungimas nuo tinklo.
Visame pasaulyje parduodamuose Kinijos maršrutizatoriuose rasti užpakaliniai įėjimai
Neapibrėžtas ZBT maršrutizatorių skaičius, parduodamas visame pasaulyje kaip „white-label“ produktai, turi kelis gamintojo įdiegtus implantus.
CISA ragina skubiai pažeidžiamumą Citrix NetScaler CVE-2026-8452
CISA ragina vyriausybines agentūras nedelsiant atnaujinti Citrix NetScaler pažeidžiamumą, žymimą CVE-2026-8452. Ši spraga, jau eksploatuojama, leidžia atakų vykdytojams diegti webshell'us, pabrėžiant kritinę pataisų svarbą. Nedelsiant patikrinkite ir atnaujinkite sistemas.
ISC Stormcast 2026 m. rugpjūčio 27 d., ketvirtadienis
Šis „ISC Stormcast“ pranešimas yra kasdienis SANS Internet Storm Center saugumo informacijos santrauka, apimanti naujausias grėsmes, pažeidžiamumus ir incidentus, reikšmingus IT saugumo profesionalams. Jis pateikia esminę informaciją apie besikeičiančią kibernetinę aplinką.
Kritinis „Avada“ „WordPress“ temos pažeidžiamumas leidžia įvykdyti nulinio paspaudimo RCE
Kritinė „Avada“ „WordPress“ temos pažeidžiamumų grandinė leidžia neautentifikuotam užpuolikui įvykdyti nuotolinį kodo vykdymą (RCE). Tai kelia tiesioginę grėsmę daugiau nei 800 000 „WordPress“ svetainių, naudojančių šią populiarią temą, leidžiančią visišką serverio valdymą be jokios vartotojo sąveikos.
Aptikta „Nemo(Claw)“: tinklo problema leidžia apnuodyti LLM modelius „OpenClaw“ sistemoje
Užpuolikai gali išnaudoti saugumo spragą NVIDIA įrankyje, kad gautų neautentifikuotą prieigą prie vietinio modelio serverio per Ollama API, atverdami kelią nuolatiniam AI agentų pažeidimui.
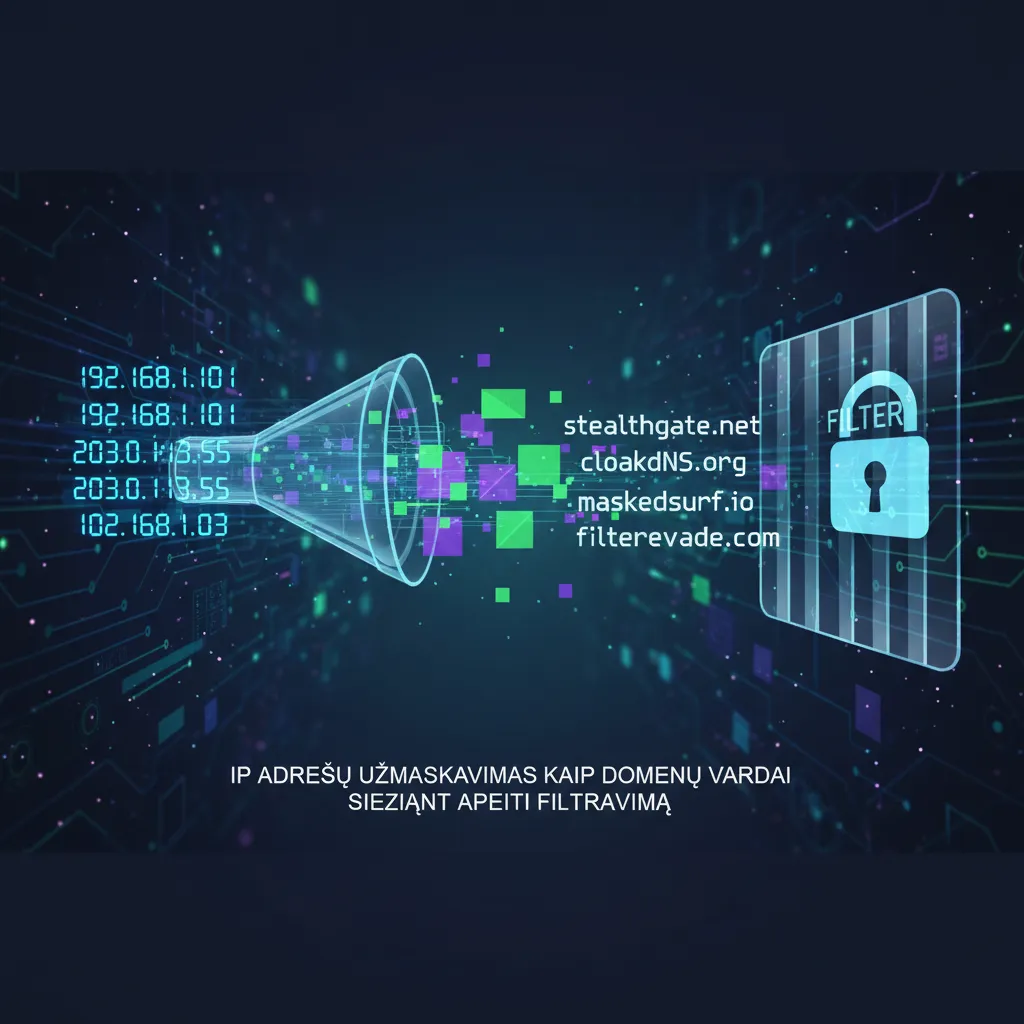
IP adresų užmaskavimas kaip domenų vardai siekiant apeiti filtravimą
Puikiai žinoma, kad domenų vardai gali pakeisti IP adresus, ir daugelis programinės įrangos, priimančios IP adresus, taip pat priims ir domenų vardus. Deja, tai išnaudoja atakos, bandančios apeiti Server Side Request Forgery (SSRF) pažeidžiamumų filtrus, nukreiptus į debesų metaduomenų tarnybas (pvz., 169.254.169.254). Atakose naudojami tokie domenai kaip `169.254.169.254.nip.io` arba `169-254-169-254.sslip.io`, siekiant sėkmingai atlikti paklausas.
Neištaisyta „Calix“ pažeidžiamumo spraga leidžia programišiams apeiti NAT ir atidengti vidinius įrenginius
Neištaisyta „Calix GS7 XGS (GS5239XG)“ maršrutizatorių, naudojamų daugelio JAV interneto paslaugų teikėjų, pažeidžiamumo spraga leidžia nuotoliniams, neautentifikuotiems užpuolikams kurti prievadų persiuntimo (port-forwarding) taisykles, kurios gali atidengti vietinio tinklo įrenginius viešam internetui. Ši spraga kelia tiesioginę grėsmę vartotojų tinklo saugumui.
Hakeriai taikosi į „WordPress“ svetaines su „miniOrange“ autentifikavimo apėjimo atakomis
Hakeriai bando išnaudoti dvi kritines autentifikavimo apėjimo pažeidžiamumo spragas „miniOrange SAML 2.0 Single Sign On“ papildinyje, skirtame „WordPress“, kurios leidžia suklastoti SAML atsakymus ir prisijungti kaip administratoriams. Šios spragos aktyviai išnaudojamos. IT saugumo specialistams būtina nedelsiant atnaujinti paveiktas sistemas.
Pavadinimų vamzdžiai (Named Pipes) puolami: „Windows“ tarpprocesinio ryšio (IPC) apsauga
„Windows“ pavadinimų vamzdžiai (Named Pipes) suteikia greitą tarpprocesinį ryšį, tačiau silpnos prieigos kontrolės gali atverti privilegijuotas paslaugas nepatikimiems procesams. „ThreatLocker“ paaiškina, kaip galinio punkto patvirtinimas, komandų autorizavimas, griežtas įvesties patvirtinimas ir siaurai apibrėžtos privilegijos gali padėti apsaugoti „Named Pipes“ komunikaciją.
Tėvynės saugumo kibernetiniai pareigūnai ragina atnaujinti TrueConf (Rusijos Zoom), jei jį naudojate
CISA perspėja, kad Ukrainos įsilaužėliai-aktyvistai išnaudoja „TrueConf Server“ pažeidžiamumus. Nedelsiant diegkite naujausius pataisymus (versija 5.2.9 ir naujesnė), kad išvengtumėte nuotolinio kodo vykdymo (RCE) ir priviligijų eskalavimo.
Microsoft išleido 22 naujus saugumo pataisymus
„Microsoft“ išleido naujus saugumo pataisymus, skirtus kritinėms pažeidžiamumo spragoms „Azure“, „Entra ID“, „Exchange“ ir „Fabric“ platformose. Daugelis pataisymų pašalina kodo vykdymo (RCE), privilegijų eskalavimo ir informacijos atskleidimo pažeidžiamumus.
Cisco pažeidžiamumo įspėjimai atrodo kaip olimpinės gimnastikos balai: 10, 10, 9.9, 9.6 ir 7.5.
„Cisco Secure Workload Software“ turi penkias rimtas pažeidžiamumo spragas; atnaujinimus turi įdiegti net „SaaS“ vartotojai.
Microsoft Entra ID pažeidžiamumas (CVSS 10.0) išnaudojamas realiuose atakuose, leidžiantis vykdyti nuotolinį kodą
Ketvirtadienį „Microsoft“ perspėjo apie maksimalaus sunkumo „Entra ID“ saugumo trūkumą, kuris, jų teigimu, buvo išnaudojamas realiuose atakuose, tačiau pažymėjo, kad klientams jokių veiksmų nereikia. Pažeidžiamumas, žymimas CVE-2026-69836 (CVSS balas: 10.0), yra nuotolinio kodo vykdymo atvejis, paveikiantis technologijų milžinės debesies pagrindu veikiančią tapatybės ir prieigos valdymo paslaugą, anksčiau vadintą „Azure Active Directory“.
Grėsmių diena: Gogs 10.0 RCE, n8n Workflow-to-RCE, $10M premija, GLM-5.3 AI išnaudojimas ir daugiau
Šią savaitę daug problemų kyla dėl pasitikėjimo, kuris tiksliai atlieka tai, ką jam leista. Pasirašytos tvarkyklės naudojamos prieš gynybos mechanizmus, teisėtos programos padeda kenkėjiškoms programoms įsilaužti. Silpnas antraštės patikrinimas atveria kelią kodo vykdymui. Kitur, neapsaugoti sistemos, senos klaidos, keisti slėpimo metodai ir dirbtinio intelekto pagalba atliekami pažeidžiamumų tyrimai mažina pastangas, reikalingas žalai padaryti.
Nieko nerasta šiame puslapyje
Pabandyk kitą filtrą arba išvalyk paiešką.
Nerimaujate dėl šių grėsmių savo įmonėje?
KSG SOC stebi, aptinka ir reaguoja 24/7 – pasikalbėkime.