Per pirmąją „Pwn2Own Ireland 2026“ konkurso dieną, saugumo tyrėjai du kartus įsilaužė į „Samsung Galaxy S26“ ir uždirbo 388 500 USD, išnaudoję 32 nulinės dienos pažeidžiamumus.
95%
Aktualumas
90%
Svarba
3/4
Kritikalumas
Per pirmąją „Pwn2Own Ireland 2026“ konkurso dieną, saugumo tyrėjai du kartus įsilaužė į „Samsung Galaxy S26“ ir uždirbo 388 500 USD, išnaudoję 32 nulinės dienos pažeidžiamumus.
Per pirmąją „Pwn2Own Ireland 2026“ konkurso dieną, saugumo tyrėjai du kartus įsilaužė į „Samsung Galaxy S26“ ir uždirbo 388 500 USD, išnaudoję 32 nulinės dienos pažeidžiamumus.
Atlassian įspėja klientus apie kritinį pažeidžiamumą, žymimą CVE-2026-21589, kuris leidžia neteisėtą failų prieigą keliuose savarankiškai talpinamuose „Data Center“ produktuose, įskaitant Confluence, Jira ir Bitbucket. Tai tiesioginė grėsmė vidinių sistemų saugumui, leidžianti potencialų duomenų nutekėjimą ar sistemos pažeidimą.
Įsilaužėliai aktyviai išnaudoja saugomojo kryžminio svetainių scenarijaus (XSS) pažeidžiamumus dviejuose nesusijusiuose „WordPress“ įskiepiuose – „Ninja Forms“ ir „WPC Product Bundles for WooCommerce“ – siekdami įdiegti užpakalines duris ir sukurti neteisėtas administratoriaus paskyras paveiktose svetainėse.
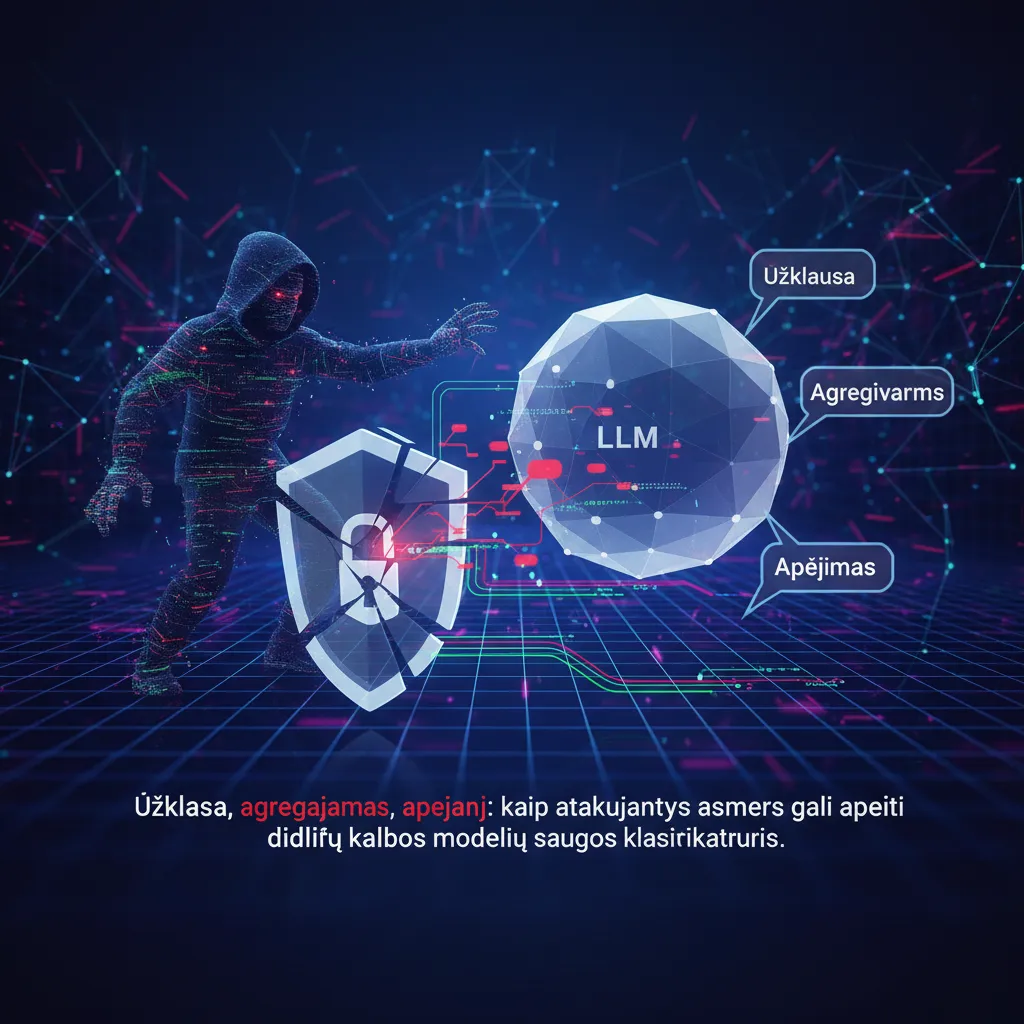
„CrowdStrike Cyber Superintelligence Lab“ atskleidė, kad pažangiausi viešai diegiami turinio saugos klasifikatoriai gali būti sistemingai apeinami naudojant „Request, Aggregate, Bypass“ (RAB) metodiką. Šis tyrimas pabrėžia didelių kalbos modelių (LLM) pažeidžiamumą kenkėjiškam turiniui generuoti, nepaisant įdiegtų apsaugos priemonių. Kibernetinio saugumo specialistams būtina suprasti šias manipuliacijos technikas.
KSG komanda padės įvertinti riziką, sustiprinti apsaugą ir reaguoti į incidentus.