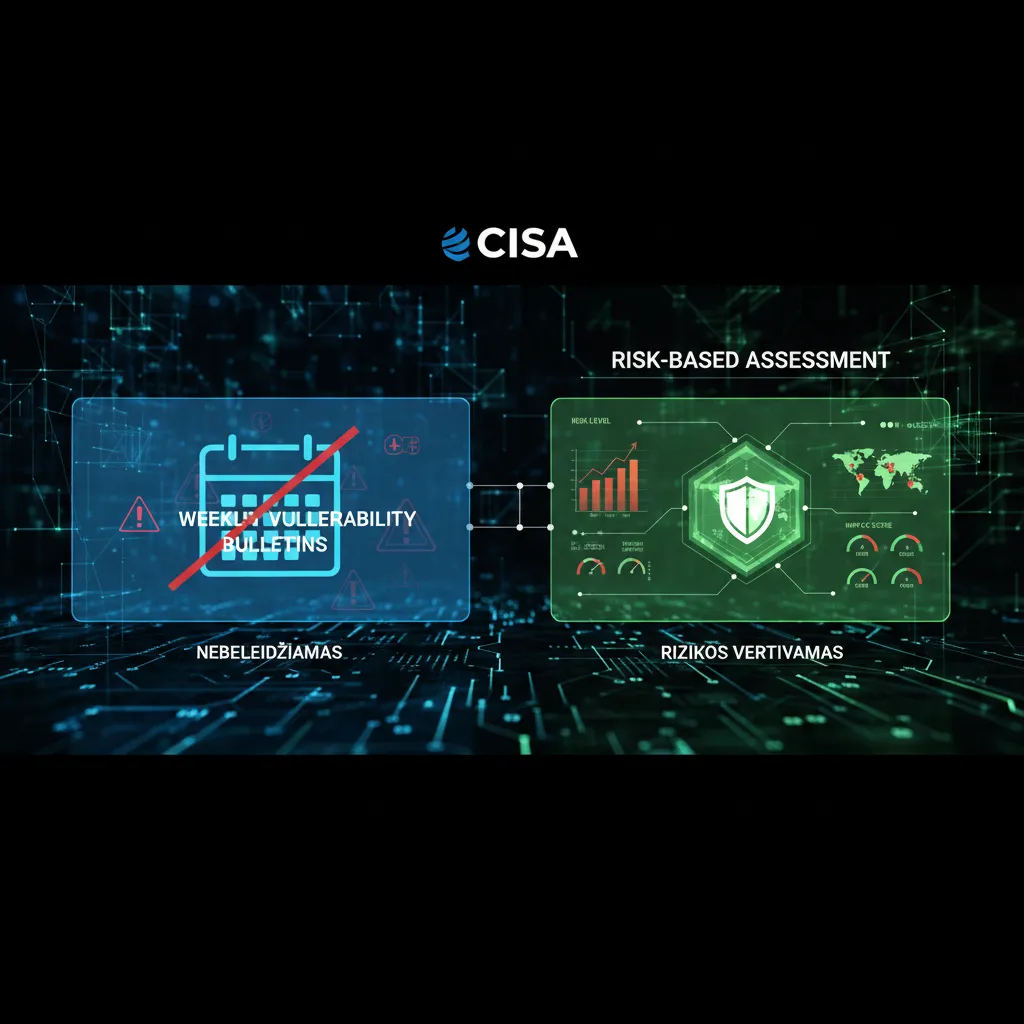
CISA atsisako savaitinių pažeidžiamumo biuletenių nuo rugsėjo 28 d., pereidama nuo statinių CVSS balų prie rizikos prioritizavimo modelio.
95%
Aktualumas
90%
Svarba
2/4
Kritikalumas
CISA atsisako savaitinių pažeidžiamumo biuletenių nuo rugsėjo 28 d., pereidama nuo statinių CVSS balų prie rizikos prioritizavimo modelio.
CISA atsisako savaitinių pažeidžiamumo biuletenių nuo rugsėjo 28 d., pereidama nuo statinių CVSS balų prie rizikos prioritizavimo modelio.
Šiandien pastebėjau keistą užklausą, atsiradusią mūsų „Pirmą kartą matytų“ ataskaitoje, indikuojančią aktyvius skenavimus, nukreiptus į viešbučių sektoriaus aplikacijas. Tai rodo tikslinį interesą pažeidžiamumais, būdingais šios srities programinei įrangai, potencialiai ieškant įsilaužimo taškų.
„Google Pixel“ telefonų gamintojas nurodė, kad yra požymių, jog modemo klaida „gali būti ribotai, tikslingai išnaudojama“. Pažeidžiamumas, žymimas CVE-2026-30000, paveikė kelis „Pixel“ modelius, įskaitant Pixel 5a, 6, 7, ir 8 serijas.
„Google“ išleido 2026 m. rugsėjo mėnesio saugumo pataisas, skirtas pašalinti 110 pažeidžiamumų, paveikiančių „Pixel“ įrenginius, įskaitant vieną nulinės dienos spragą, aktyviai išnaudojamą tikslinėse atakose. Ši kritinė spraga leidžia privilegijų eskalaciją (EoP) ir kelia didelę riziką.
KSG komanda padės įvertinti riziką, sustiprinti apsaugą ir reaguoti į incidentus.