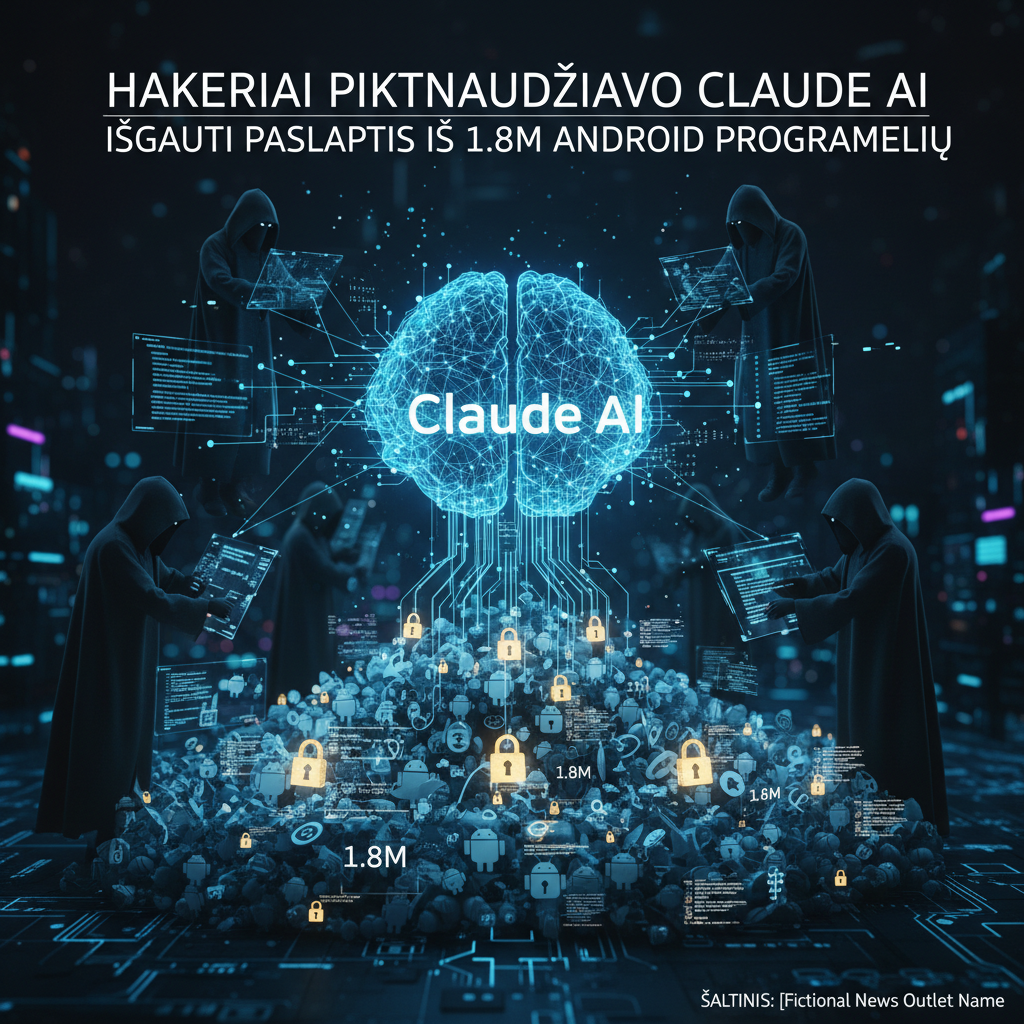
Kibernetinės grėsmės grupės, įskaitant Rusijos ir Kinijos remiamus aktorius (pvz., Midnight Blizzard, ShinyHunters), sistemingai piktnaudžiavo Anthropic Claude AI modeliu, siekdamos automatizuoti kodo analizę ir išgauti jautrias API raktus bei duomenis iš 1.8 milijono Android programėlių. Tai atskleidžia naują AI modelių išnaudojimo vektorių, skirtą didelio masto informacijos rinkimui. Akcentuojamas programinės įrangos tiekimo grandinės pažeidžiamumas per trečiųjų šalių komponentus.
100%
Aktualumas
90%
Svarba
3/4
Kritikalumas